
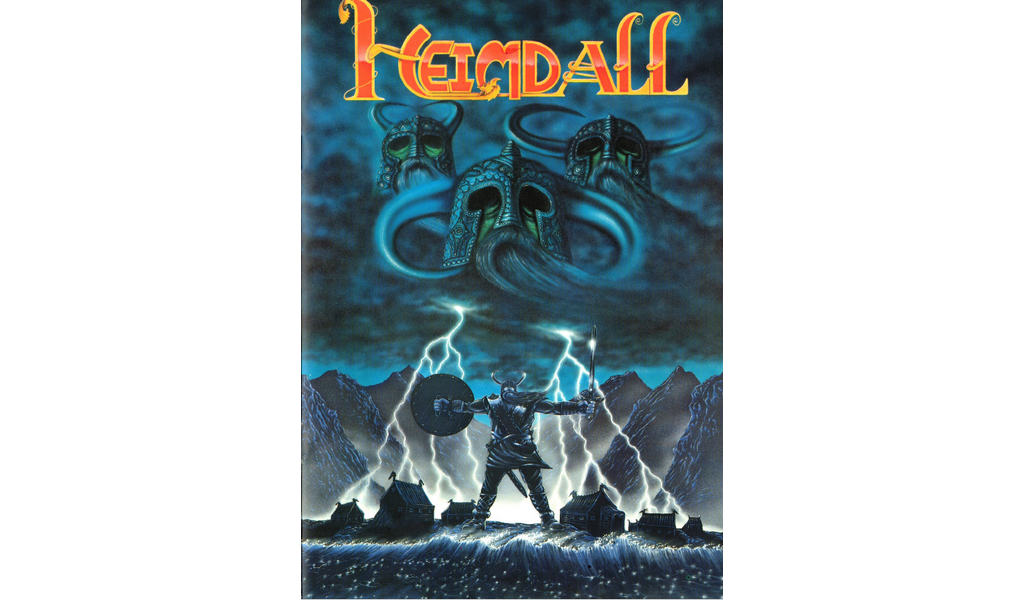
Cari amici di DumpClub64, oggi siamo orgogliosi di condividere con voi una piccola perla nascosta del mondo Amiga.
Tutto è iniziato quando siamo venuti a conoscenza dell’esistenza della versione italiana di Heimdall.
Una notizia che ha subito acceso la nostra curiosità.
Dopo numerose ricerche abbiamo scoperto un fatto sorprendente: in rete non era reperibile alcun dump di questa edizione, né dell’originale né di eventuali versioni crackate. A quel punto la missione era chiara. Bisognava trovare una copia del gioco e preservarla.
Dopo qualche settimana di ricerche è comparsa su eBay una copia in ottime condizioni. Non ci abbiamo pensato due volte: dovevamo riuscire ad acquistarla per renderla disponibile all’intera comunità internazionale e impedirne la possibile scomparsa. Abbiamo quindi lanciato una raccolta fondi sul gruppo e si è fatto avanti Gianluca Prosperi che ha deciso di acquistare il gioco per conto del progetto, coordinandosi con Roberto per l’acquisto e la spedizione.
Qualche giorno dopo il pacco è arrivato puntualmente a casa mia e mi sono subito messo al lavoro. Ho preparato i floppy per il dumping, eseguito le scansioni del box, dei codici di protezione, delle mappe e del manuale. Era finalmente arrivato il momento di scoprire cosa nascondesse all’interno questa rarissima edizione italiana di Heimdall.
Il gioco è distribuito su cinque floppy disk: Boot (0), 1, 2, 3, 4 e 5. L’elemento più interessante è proprio il disco di boot, che differisce dalle altre edizioni conosciute.
Gli altri dischi risultano invece sostanzialmente identici alle versioni già note del gioco. Come molti titoli dell’epoca, anche Heimdall utilizzava sistemi di protezione particolarmente aggressivi.
Il primo disco era infatti protetto dal famigerato Copylock, accompagnato da un sistema di password. Fortunatamente, la copia conservava ancora tutti i codici originali.
Per superare l’ostacolo del Copylock è intervenuto in nostro aiuto Luca Baccarini, storico cracker della scena italiana, conosciuto da molti con il nickname Bruce Lee e per le sue collaborazioni con gruppi leggendari come Paradox e Heresy. Luca ha analizzato il floppy originale, rimosso il controllo della traccia zero utilizzato dal Copylock e bypassato la richiesta delle password.
Il risultato è un lavoro impeccabile: un crack realizzato con la competenza e l’eleganza dei grandi lavori degli anni d’oro della scena Amiga, ma con gli strumenti e le conoscenze di oggi.
Nell’archivio troverete:
Immagini dei floppy originali
Formato IPF (con tutte le protezioni originali attive)
Formato SCP (con tutte le protezioni originali attive)
Formato ADF (dump dell’originale con protezioni presenti; il floppy di boot non risulta utilizzabile)
Formato ADF crackato da Luca Baccarini e perfettamente funzionante
Scansioni ad alta risoluzione
Manuale
Codici di protezione
Box
Floppy disk
Condividere è tenere viva nella memoria collettiva pezzi di storia persi o dimenticati.
Ora la palla passa a Luca Baccarini che ci racconta in modo dettagliato il lavoro che ha svolto per rimuovere il Copylock e la richiesta delle password.
A presto
Francesco Galluccio

Nei meandri delle protezioni di Heimdall: la versione italiana
È passato poco più di un anno da quando sono tornato, dopo tanto tempo, a cimentarmi con una release Amiga, come vi avevo raccontato in occasione del crack di Hyde Park.
In quell’occasione si era riaccesa in me una vecchia passione e, da allora, la voglia di tornare di tanto in tanto, nei ritagli di tempo, a realizzare qualche nuovo crack non mi ha più abbandonato.
Tutto è cominciato quando, in uno dei gruppi di retrogaming che seguo, mi sono imbattuto in un post dedicato alla ricerca della versione italiana di Heimdall. Una versione che sembrava non essere mai stata ufficialmente catalogata, nonostante alcuni utenti ne confermassero l’esistenza e qualcuno sostenesse persino di possederne una copia, pubblicando screenshot del gioco e della confezione, entrambi in italiano (e che, a una prima analisi, sembravano autentici e non frutto di immagini generate dall’AI).
In particolare, uno screenshot ha attirato la mia attenzione: mostrava chiaramente una schermata con richiesta password (quella che vedete qui sotto l’ho catturata direttamente dal gioco):
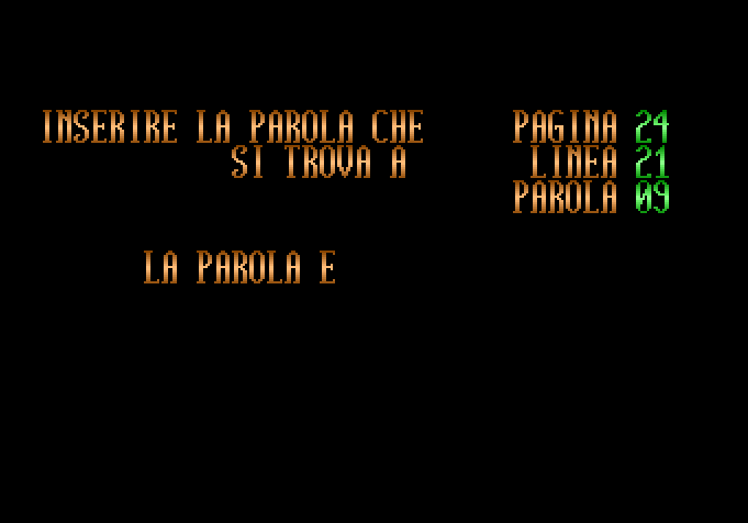
Dopo aver visto quella schermata, ho fatto subito due considerazioni. La prima: se il gioco esisteva davvero, allora era presente una protezione con richiesta password. La seconda: se la versione italiana non era mai stata pubblicata e richiedeva ancora una password per poter giocare, probabilmente nessuno aveva mai rimosso quella protezione. Una situazione che mi ricordava molto da vicino quanto era accaduto con la versione italiana di Hyde Park.
A quel punto ho segnalato la scoperta a Roberto Lanciotti e Francesco Galluccio, con l’obiettivo di riuscire in qualche modo a recuperare una copia originale di questa rarissima versione italiana. Grazie anche alla segnalazione di un altro appassionato di WHDLoad, è saltato fuori un annuncio su eBay: qualcuno aveva messo in vendita proprio il gioco che stavamo cercando e il venditore confermava che era interamente in italiano.
Grazie a Roberto, che si è subito attivato per recuperarlo, e a Gianluca Prosperi, che ha provveduto all’acquisto, siamo finalmente riusciti a mettere le mani su una copia originale del gioco. A quel punto è entrato in scena Francesco Galluccio, vera colonna portante del lavoro di dumping per DumpClub64, che ha realizzato un’immagine IPF perfettamente funzionante, permettendomi così di analizzare il disco 0, quello di avvio, che conteneva tutte le protezioni del gioco.
I lettori più attenti avranno notato che ho parlato di “protezioni”, al plurale, e che ho citato il formato IPF.
Ma come, non si trattava semplicemente di una protezione con password da recuperare consultando una tabella di codici? Era quello che pensavo anch’io! Tuttavia, la mia esperienza di ex-cracker Amiga mi ha insegnato a non dare mai nulla per scontato: le ipotesi sono una cosa, le verifiche sul campo un’altra. E per farle, bisogna prima avere il gioco tra le mani.
Il primo campanello d’allarme è arrivato proprio da Francesco Galluccio, che mi aveva segnalato un comportamento piuttosto sospetto: mentre il dischetto originale funzionava perfettamente su un vero Amiga, la sua copia in formato ADF caricava fino a un certo punto, per poi interrompersi con il classico Guru Meditation.
A quel punto il sospetto era quasi inevitabile: doveva esserci qualche altra protezione oltre alla semplice richiesta della password. Un controllo del disco originale con X-Copy mostrava infatti la traccia 0, lato 1, in rosso. Un indizio decisamente significativo, che trovava ulteriore conferma nell’analisi del bootblock dell’ADF.
Ed ecco la schermata che ha tolto ogni dubbio:
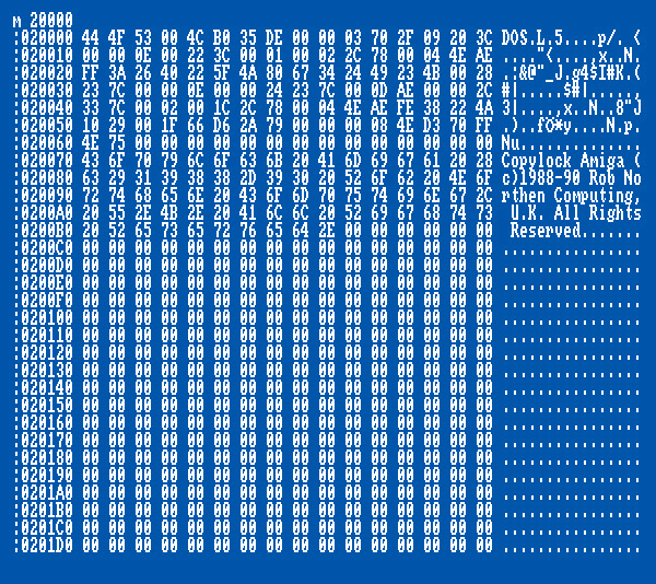
Ed eccola lì, in bella vista. Una vecchia conoscenza che non avrei certo immaginato di ritrovare dopo tanti anni: la famigerata Rob Northen Copylock, che da questo momento chiamerò semplicemente RNC.
Chiunque abbia frequentato la scena cracking Amiga sa bene di cosa sto parlando. Prima o poi ci siamo imbattuti tutti in questa protezione, tanto diffusa quanto insidiosa, capace di dare parecchio filo da torcere anche ai cracker più esperti. Per chi volesse approfondire, su CodeTapper è disponibile un’interessante intervista a Rob Northen, nella quale racconta il funzionamento del suo sistema di protezione. In fondo all’intervista compare anche un elenco dei giochi che l’hanno utilizzata. E indovinate un po’ quale titolo troviamo? Proprio Heimdall!
A quel punto, ogni dubbio sulla presenza della Copylock era definitivamente svanito.
Ma cosa rendeva questa protezione così temibile? Senza addentrarci troppo nei dettagli tecnici (del resto, questo non vuole essere un tutorial di cracking), proviamo a capire come funzionava la RNC.
- Il primo elemento fondamentale era nascosto proprio sul dischetto originale: una traccia registrata in un formato non standard, generalmente la traccia 0 del lato 1. Era quella che X-Copy mostrava in rosso e che non si riusciva a riprodurre fedelmente con i normali sistemi di copia, nemmeno utilizzando la modalità Nibble Copy.
- Quando il codice di protezione RNC legge questa traccia speciale, ricava una sorta di “chiave seriale” del disco, che viene restituita nel registro D0 del processore Amiga. Per fare un esempio, potrebbe essere un valore come #$12345678. Se invece la protezione non riconosce il disco come originale, il valore restituito in D0 è zero.
- A questo punto entra in gioco il programma vero e proprio, che può controllare il valore della chiave in uno o più momenti e reagire di conseguenza. Se qualcosa non torna, potrebbe andare in crash, mostrare un messaggio di avviso oppure resettare l’Amiga. Ma le contromisure più insidiose sono quelle meno evidenti: il gioco potrebbe apparentemente funzionare, salvo poi impedirci di proseguire. Ricordo, per esempio, il caso di Hook, nel quale, se veniva rilevata una copia non originale, alcuni oggetti sparivano, rendendo impossibile completare il gioco. Insomma, tutto dipendeva dalla “fantasia” del programmatore: ed è proprio questo uno degli aspetti più temibili della RNC, perché ogni gioco poteva comportarsi in maniera diversa e non esisteva una soluzione universale.
- E come se tutto questo non bastasse, la RNC nascondeva un’ulteriore insidia: il codice responsabile della lettura della traccia speciale era cifrato. Attraverso un meccanismo particolarmente sofisticato, la protezione decodificava ed eseguiva soltanto poche istruzioni alla volta, per poi cancellarle dalla memoria. In pratica, era come cercare di leggere un libro le cui pagine scomparivano subito dopo essere state aperte! Potete immaginare quanto tutto questo complicasse il lavoro di reverse engineering e, di conseguenza, la rimozione della protezione.
Grazie al supporto determinante di Francesco Galluccio, avevo finalmente a disposizione un’immagine IPF perfettamente funzionante del gioco. Non restava che rimboccarsi le maniche e cominciare a mettere le mani nel codice!
La prima protezione da affrontare era quella che aveva attirato la mia attenzione fin dall’inizio: la richiesta della password. E qui, devo ammetterlo, le cose sono andate decisamente meglio del previsto. È bastato inserire un NOP (No Operation, un’istruzione che non esegue alcuna operazione) nel punto giusto del codice e la protezione è stata superata al primo tentativo! Non ho avuto nemmeno bisogno di consultare la scansione della tabella con le parole chiave corrette.
Troppo facile? Decisamente sì. Ma non c’era da illudersi: quella era soltanto la prima porta da aprire. Dietro mi aspettava ancora la ben più temibile Rob Northen Copylock, e quella non avrebbe certo ceduto con altrettanta facilità. Del resto i mostri di fine livello non compaiono subito…
Per fortuna, nel frattempo, la tecnologia ha fatto passi da gigante. E già vi immagino: «Ma come, oggi abbiamo ChatGPT e compagnia bella! Gli dai in pasto il dischetto ADF, gli chiedi di rimuovere la protezione e il gioco è fatto!». Eh no, cari amici, magari fosse così semplice!
Quando si tratta di affrontare una protezione come la RNC, bisogna ancora tirare fuori i vecchi ferri del mestiere: ragionamento, intuito, tanta pazienza e, naturalmente, il fidato debugger di Action Replay.
Ma soprattutto serve quella sana testardaggine che ti impedisce di mollare, anche quando ti ritrovi davanti a migliaia di righe di codice assembler che sembrano portarti ovunque, tranne che nella direzione giusta.
Ma torniamo al nostro mostro di fine livello. Come in ogni videogioco che si rispetti, per affrontare un avversario particolarmente ostico può tornare utile qualche arma speciale. E proprio quando mi preparavo a una lunga battaglia contro la Copylock, ho scoperto di avere a disposizione qualcosa che ai tempi della mia attività sulla scena Amiga non conoscevo.
Un’arma segreta? Beh, non proprio una spada magica capace di abbattere il mostro con un solo colpo, ma uno strumento che avrebbe potuto darmi un vantaggio non indifferente: Action Replay 5.
Chi ha vissuto l’epoca Amiga probabilmente ricorderà la mitica cartuccia Action Replay MKIII, uno degli strumenti più conosciuti e utilizzati per esplorare la memoria, analizzare il codice dei giochi e, naturalmente, realizzare crack e trainer.
Oggi è possibile utilizzarla anche in emulazione, grazie a una versione ROM caricabile con WinUAE.
Quello che invece molti potrebbero non sapere (e confesso che anch’io l’ho scoperto soltanto di recente!) è che esiste anche una versione 5 di Action Replay, realizzata dal cracker Rebel del gruppo Quartex.
Basata concettualmente sulla versione 3, AR5 introduce diverse funzionalità aggiuntive. E fra queste ce n’è una che, nel mio caso, si sarebbe rivelata particolarmente preziosa: uno speciale comando capace di cercare nella memoria dell’Amiga le routine della Rob Northen Copylock, riconoscerne la variante (perché nel corso degli anni ne sono state sviluppate diverse), decodificare il codice cifrato e persino recuperare la chiave seriale corretta del disco, disponendo naturalmente dell’immagine IPF originale funzionante.
Insomma, avevo finalmente a disposizione uno strumento capace di svelare alcuni dei segreti della Copylock. Ma conoscere i punti deboli del nemico non significava ancora averlo sconfitto!
La schermata qui sotto mostra ciò che Action Replay 5 era riuscito a individuare.
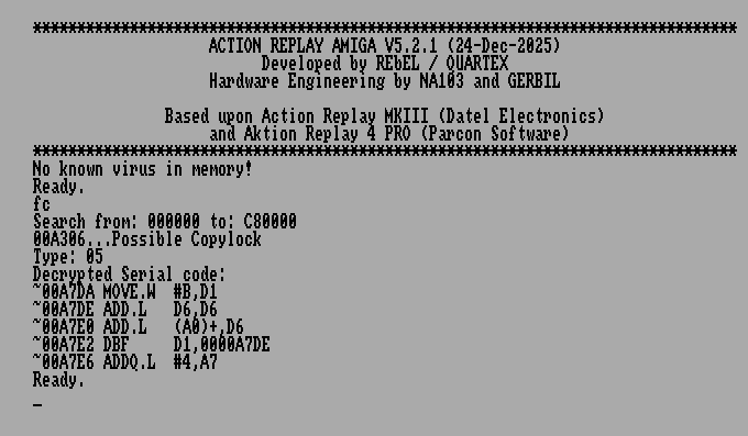
Ripensando ai tempi in cui ero attivo sulla scena Amiga, avrei pagato oro per avere una funzionalità del genere già integrata nella mia Action Replay! All’epoca, per ottenere le stesse informazioni, bisognava arrangiarsi con metodi decisamente più rudimentali, tanta pazienza e una buona dose di intuito.
Certo, il progresso arriva sempre quando ormai non ne hai più bisogno… ma meglio tardi che mai! E allora, perché non approfittarne?
Attenzione, però: avere a disposizione uno strumento così potente non significava affatto che il lavoro fosse finito. Anzi, il nostro mostro di fine livello aveva ancora parecchi assi nella manica!
Arrivare a una patch funzionante, capace di aggirare definitivamente la RNC, si è rivelato tutt’altro che una passeggiata. Diverse ore trascorse davanti al debugger, tentativi andati a vuoto, crash improvvisi e quella frustrante sensazione di essere a un passo dalla soluzione, salvo poi scoprire che c’era ancora qualcosa che non tornava.
Ma una cosa non era cambiata rispetto ai vecchi tempi: la voglia di non mollare.
E alla fine, dopo l’ennesimo tentativo, il mostro ha dovuto arrendersi.
Sconfitto finalmente il nostro mostro di fine livello, restava soltanto da verificare che tutto funzionasse come previsto.
Dopo le mie prove e una serie di test indipendenti effettuati da Francesco Galluccio, anche quest’ultimo ostacolo era superato: il crack funzionava!
Ma mancava ancora qualcosa. Chi ha vissuto la scena Amiga ricorderà che una release crackata spesso veniva accompagnata da una piccola intro, caricata all’avvio del gioco, con tanto di crediti e saluti. Era un po’ il biglietto da visita del cracker o del gruppo che aveva realizzato il lavoro.
Ma quelli erano altri tempi, quando dietro una release c’era spesso un gruppo, con il proprio nome, il proprio logo e la voglia di lasciare un segno nella scena Amiga. Oggi non faccio più parte di alcun gruppo e, a pensarci bene, realizzare un’intro per un crack fatto in solitaria avrebbe avuto poco senso. I tempi sono cambiati, certo, ma la passione è rimasta quella di allora.
Così, non avendo nemmeno un’intro pronta per l’occasione, ho preferito una soluzione più semplice e discreta: inserire le stringhe con i crediti direttamente nel bootblock del primo disco.
Niente effetti speciali, loghi svolazzanti o musiche di sottofondo, quindi. Soltanto una piccola firma nascosta nel codice, invisibile durante il normale avvio del gioco, ma facilmente individuabile da chi avesse la curiosità di esaminare il bootblock con gli strumenti adatti.
In fondo, anche dopo tanti anni, lasciare un piccolo «Cracked by Bruce Lee» conserva sempre un certo fascino!
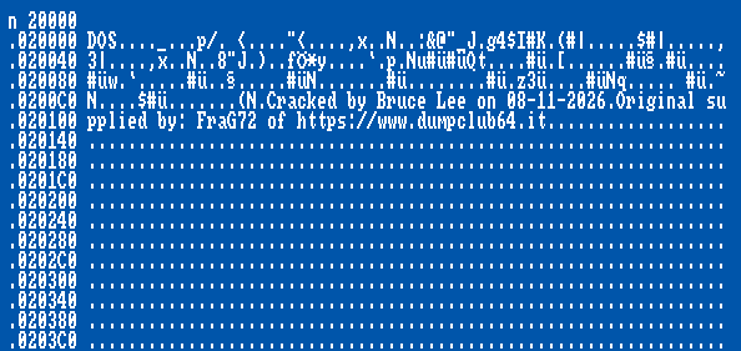
E così, un altro titolo raro e prezioso del panorama videoludico Amiga, nella sua versione italiana, entra finalmente a far parte dell’archivio di DumpClub64. Questa volta con una soddisfazione in più: oltre all’immagine originale del gioco, è disponibile anche la versione crackata, che permette di distribuire il primo disco nel più comune formato ADF, senza le limitazioni imposte dalla protezione originale.
Per me è sempre un piacere collaborare con il DumpClub64. Credo molto nel progetto portato avanti da Roberto Lanciotti e cerco, nel mio piccolo, di sostenerlo come e quando posso, perché sono convinto che iniziative come questa meritino di essere incoraggiate e, soprattutto, preservate nel tempo.
E poi, diciamocelo, tornare ogni tanto a vestire i panni del vecchio cracker Amiga continua a regalarmi delle belle soddisfazioni. Forse non ci sono più i gruppi, le competizioni e le release di una volta, ma il piacere di affrontare una protezione, comprenderne i segreti e riuscire finalmente ad avere la meglio è rimasto esattamente lo stesso.
Chissà, magari ci ritroveremo presto per un altro «Cracked by Bruce Lee». In fondo, il mondo Amiga sembra avere ancora qualche sorpresa in serbo per noi!
Bruce Lee

Amiga Heimdall
Scarica File Dump
Informativa sul Download
Procedendo con il download dei materiali resi disponibili su DumpClub64, l’utente dichiara di aver compreso che il sito è un progetto indipendente e no-profit con finalità esclusivamente culturali, informative e di ricerca storica e che i contenuti sono messi a disposizione unicamente per studio, documentazione e approfondimento tecnico.
- L’utente riconosce che i diritti d’autore sui materiali eventualmente protetti restano di esclusiva titolarità dei rispettivi proprietari e che il download non comporta in alcun modo la cessione o il trasferimento di diritti.
- L’utente accetta di essere l’unico responsabile della verifica della legittimità del possesso e dell’utilizzo dei materiali scaricati secondo la normativa vigente nel proprio Paese e si impegna a utilizzare i contenuti esclusivamente per uso personale, non commerciale, di studio o ricerca, impegnandosi a non copiare, distribuire, diffondere, pubblicare, condividere o rendere accessibili a terzi i materiali scaricati, in tutto o in parte, con qualsiasi mezzo o modalità.
- DumpClub64 non incoraggia né promuove l’uso illecito di opere protette e non potrà essere ritenuto responsabile per eventuali utilizzi impropri, illeciti o non conformi alla legge da parte dell’utente.
- Qualora un titolare di diritti ritenga che un contenuto reso disponibile violi i propri diritti, può segnalarlo scrivendo all’indirizzo email dumpclub64@gmail.com e il contenuto sarà verificato e, se necessario, rimosso.
- Cliccando su “Accetto e scarico”, l’utente dichiara di aver letto, compreso e accettato integralmente le presenti condizioni.
Grazie per la vostra collaborazione.


